
Resumen De IA
La ISO 27701 es la norma internacional que especifica los requisitos para implementar un sistema de gestión de seguridad de la información, conocido como PIMS. No reemplaza ninguna ley local. Es una certificación voluntaria que demuestra, ante clientes, socios y reguladores, que la empresa gestiona la privacidad de los datos de forma sistemática y auditable, no improvisada.
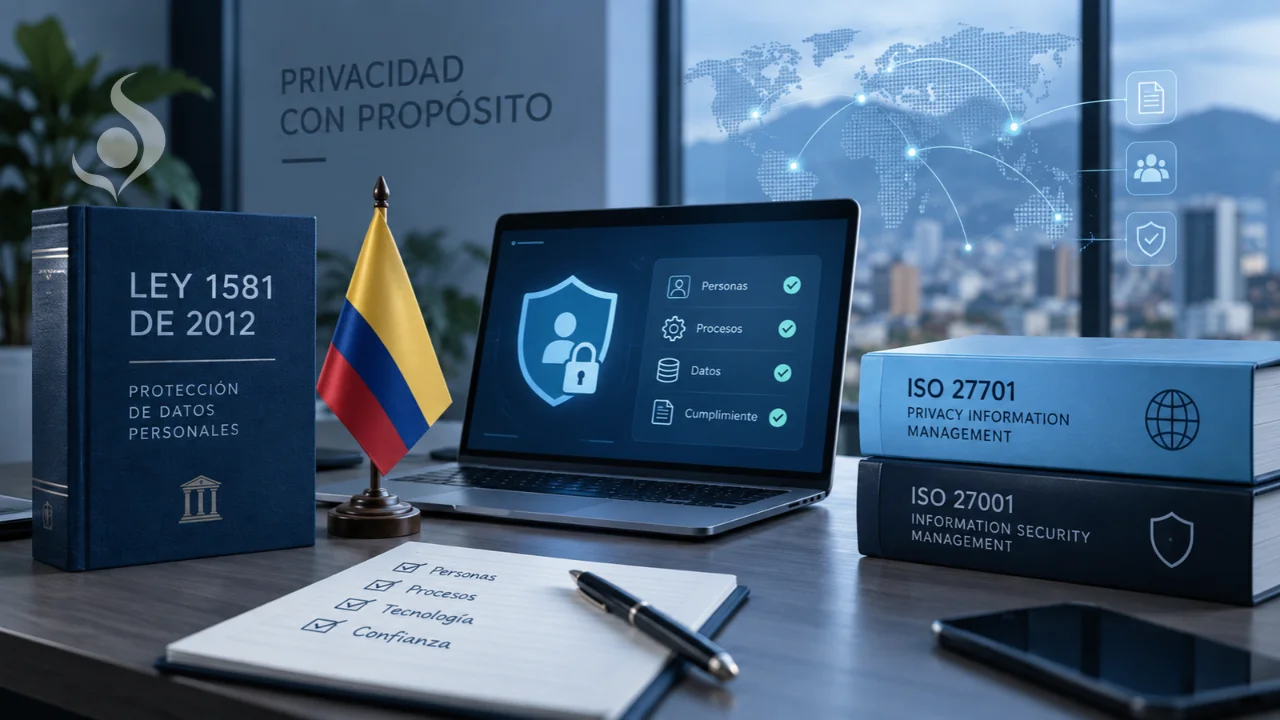
Para una empresa colombiana que ya cumple con la Ley 1581 de 2012, la pregunta natural es si necesita algo más. La respuesta corta es que la ley y la norma resuelven problemas distintos, y entender esa diferencia evita invertir en la certificación equivocada o, peor, asumir que cumplir la ley basta cuando un cliente internacional exige evidencia de un sistema de gestión certificado.
Qué exige la ISO 27701
La norma pide cuatro cosas concretas de la organización:
- Definir roles claros frente al dato personal: si actúa como responsable o como encargado del tratamiento
- Documentar el ciclo de vida completo de los datos que procesa
- Evaluar el impacto en la privacidad antes de lanzar procesos o sistemas nuevos
- Mantener un procedimiento formal para atender las solicitudes de los titulares sobre sus propios datos
Ese último punto es donde muchas empresas colombianas descubren una ventaja inesperada: si ya construyeron el procedimiento para atender derechos de los titulares bajo la Ley 1581, buena parte de ese trabajo es reutilizable para cumplir con la ISO 27701. La norma no pide reinventar el proceso, pide formalizarlo con la estructura de un sistema de gestión.
Ley 1581 y ISO 27701: obligación legal frente a certificación voluntaria
La diferencia de fondo es sencilla. La Ley 1581 es una obligación legal que toda empresa en Colombia debe cumplir, vigilada por la Superintendencia de Industria y Comercio, con sanciones definidas por incumplimiento. La ISO 27701 es un estándar internacional de adopción voluntaria, sin autoridad local que la exija, pero que certifica la madurez del sistema de gestión de seguridad frente a cualquier auditor externo.
Cumplir la ley no otorga la certificación, y certificarse tampoco sustituye la obligación legal. Son capas complementarias: una empresa colombiana necesita la primera siempre, y la segunda cuando su modelo de negocio, sus clientes o sus mercados lo justifican.
Cuándo le conviene a tu empresa certificarse
La certificación cobra sentido cuando la empresa procesa datos de clientes internacionales sujetos a regulaciones más exigentes, cuando compite por contratos donde el cliente pide evidencia certificada de gestión de seguridadcomo requisito de la licitación, o cuando el negocio depende de transferencias internacionales de datos que exigen garantías formales de protección.
Una empresa que solo opera en el mercado local colombiano, sin clientes que exijan esa evidencia certificada, puede priorizar otras inversiones de cumplimiento antes de perseguir la ISO 27701. No es una norma que toda empresa necesite igual de urgente.
La base técnica detrás de la norma
La ISO 27701 se construye como una extensión de privacidad sobre un sistema de gestión de seguridad de la información ya existente, y su implementación completa requiere esa base técnica funcionando. Si tu empresa está evaluando también la gestión integral de seguridad de la información como programa aparte, esa es una conversación distinta que merece su propio análisis antes de avanzar hacia la certificación de privacidad.
Cómo estructurar el sistema de gestión de privacidad con un GRC
Documentar el ciclo de vida de los datos, las evaluaciones de impacto y los procedimientos de atención a titulares dentro de un software GRC convierte la preparación para la ISO 27701 en una extensión natural del trabajo que ya haces para cumplir la Ley 1581, en lugar de un proyecto de certificación aislado que arranca de cero.
Esa continuidad entre la obligación legal local y la certificación internacional es lo que permite que una empresa avance hacia estándares más altos de gestión de privacidad sin duplicar el trabajo que ya hizo para cumplir con la SIC.
Agenda una demo y conecta tu gestión de privacidad con un solo sistema