
Resumen De IA
Un software de gestión de riesgos centraliza la identificación, medición, control y monitoreo de los riesgos de una organización en un solo sistema, con trazabilidad de quién decidió qué y con qué criterio. La inteligencia artificial puede acelerar partes de ese proceso, pero sola no lo sustituye: detecta patrones, no los conecta con los objetivos corporativos, la normativa vigente ni el criterio de la junta directiva.
Muchas organizaciones ya usan IA para detectar anomalías o priorizar riesgos, y funciona. El problema aparece cuando esa IA opera aislada, sin un marco que valide sus resultados, documente el criterio de decisión y mantenga esa información dentro del control de la empresa. Ahí es donde una plataforma como NovaSec GRC deja de ser un complemento y se convierte en la pieza que falta.
Qué es un software de gestión de riesgos
Un software de gestión de riesgos reemplaza las hojas de cálculo dispersas y los reportes armados a mano por un sistema de información corporativo único donde cada riesgo tiene un dueño, una probabilidad, un impacto y un plan de tratamiento actualizado. La diferencia con un archivo de Excel no es solo estética: es que el sistema conserva el histórico completo de cada decisión, disponible para auditoría en cualquier momento.
Esa trazabilidad es lo que se pierde cuando el análisis de riesgos vive dentro de un modelo de IA externo que nadie en la organización puede auditar línea por línea.
¿Qué falla cuando la IA gestiona riesgos sola?
Falla la explicación. Un modelo de IA entrega un resultado (una alerta, un score, una predicción) pero rara vez expone el razonamiento completo detrás de ese número. Los equipos de riesgo terminan con una respuesta y sin el proceso que la sostiene, justo lo que un regulador o un auditor pide ver primero.
A eso se suman dos problemas más concretos. El primero es la dependencia de un proveedor externo: si la empresa construye su gestión de riesgos alrededor de una herramienta de IA de terceros, pierde control sobre cómo evoluciona su propio histórico de datos. Ya cubrimos ese riesgo de vendor lock-in en la gestión de riesgos. El segundo es la desconexión normativa: la IA puede detectar que un proceso se desvió de su patrón habitual, pero no sabe por sí sola si eso incumple la ISO 31000, una circular del regulador o una política interna. Ese vínculo lo pone el equipo humano, con las herramientas correctas.
El riesgo de fondo lo desarrollamos también en riesgos de la inteligencia artificial en empresas de LATAM: la tecnología resuelve un problema técnico, pero la gobernanza sobre esa tecnología sigue siendo responsabilidad de la empresa, no del proveedor.
Los beneficios reales de centralizar la gestión de riesgos
Centralizar la gestión en una plataforma como NovaSec GRC no es solo consolidar información. Cambia cómo trabaja el equipo, día a día, en cinco frentes concretos.
El acceso a la información en tiempo real elimina el desfase entre que ocurre un evento de riesgo y que la persona correcta se entera. Y ese acceso viaja protegido bajo controles de ciberseguridad que un archivo compartido por correo nunca tuvo. La escalabilidad modular permite activar funcionalidades nuevas a medida que la organización madura, sin comprar infraestructura de más por adelantado ni pagar por capacidad que no se usa todavía.
La automatización de notificaciones saca a la gestión de riesgos del ciclo de «alguien se acuerda de revisar el archivo»: las alertas llegan solas, cuando el riesgo lo exige, no cuando alguien tuvo tiempo. La visión conectada entre riesgos y procesos críticos permite ver, en la misma pantalla, qué proceso del negocio queda expuesto si un riesgo específico se materializa, en lugar de dos sistemas que nunca se cruzan. Y el histórico de datos que la plataforma acumula se convierte en la base de las métricas que alimentan la mejora del programa, trimestre tras trimestre.
IA sola frente a IA integrada en un software de gestión de riesgos
| Aspecto | Solo con IA externa | Con NovaSec GRC |
| Trazabilidad de la decisión | El modelo entrega un resultado sin exponer el criterio completo | Cada resultado queda vinculado al riesgo, la evidencia y quién lo validó |
| Control de los datos | La información sale hacia una plataforma comercial externa | Los datos permanecen dentro del sistema de la organización |
| Vínculo normativo | Detecta el patrón, no sabe si incumple una norma específica | La matriz de riesgo ya está alineada con marcos como la ISO 31000 |
| Validación humana | El resultado se usa como viene, sin capa de revisión estructurada | El equipo de riesgos valida antes de que el hallazgo se convierta en acción |
Cómo NovaSec GRC integra la IA sin perder el control
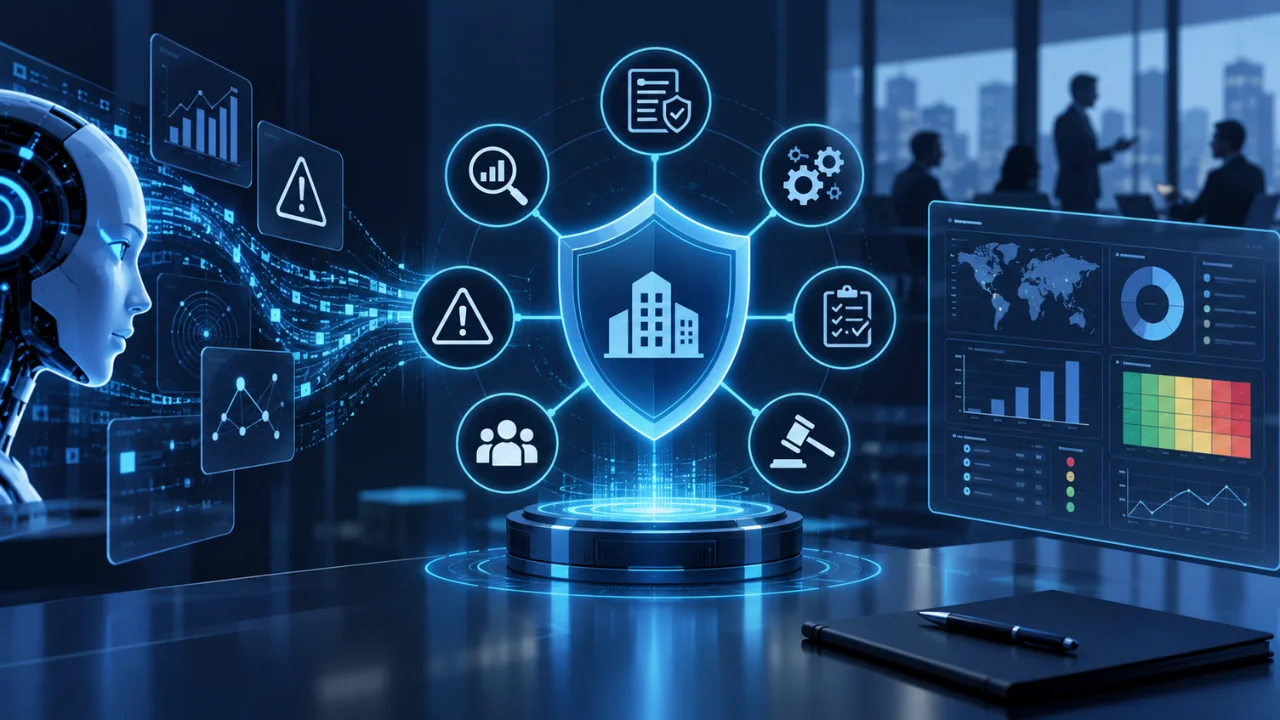
NovaSec GRC no descarta la inteligencia artificial: la incorpora dentro del módulo de gestión de riesgos, con algoritmos que analizan riesgos emergentes considerando el contexto interno y externo de la empresa. La diferencia frente a una IA genérica es el insumo: el modelo consulta los riesgos que la propia organización ya registró en la plataforma, así que cada resultado nuevo se apoya en el historial real del negocio, no en un promedio genérico del mercado.
Esa arquitectura mantiene tres cosas que una IA aislada no puede garantizar por sí misma. Primero, la trazabilidad: el equipo de riesgos revisa y valida cada hallazgo antes de convertirlo en acción, un principio que también sostiene la trazabilidad como base del control. Segundo, la confidencialidad: la información crítica nunca sale hacia una plataforma comercial abierta, porque el análisis ocurre dentro del propio sistema de la empresa. Tercero, la gobernanza sobre la metodología: la organización decide sus niveles de riesgo, sus criterios de aceptación y su alineación con la ISO 31000, en lugar de heredar los criterios de un proveedor externo. Esa misma trazabilidad es la que después se traduce en reportes que la junta directiva sí puede sustentar.
Una solución de gestión y reporte integral
Cuando la gestión de riesgos vive en una plataforma compartida, participan más áreas que solo la de riesgos. Compliance, auditoría interna, TI y las áreas de negocio registran hallazgos en el mismo sistema, y ese cruce constante convierte la plataforma en un repositorio de lecciones aprendidas que crece con la organización, no en un archivo que un solo equipo actualiza cuando puede.
Corredor Empresarial siguió ese camino: dejó de tratar cada riesgo como un caso aislado y empezó a verlos conectados dentro de un mismo sistema, con el histórico disponible para todo el equipo, no solo para quien construyó la hoja de cálculo original.
La pregunta que debería hacerse un CRO
La pregunta correcta no es si usar IA en la gestión de riesgos. Es dónde vive esa IA y quién controla lo que hace con los datos de la empresa. Una IA suelta, sin marco de gobernanza detrás, produce alertas rápidas y una responsabilidad que nadie puede explicar del todo cuando el regulador pregunta.
Un software de gestión de riesgos empresariales con IA integrada resuelve las dos cosas a la vez: la velocidad del análisis y la trazabilidad que exige demostrarlo después.
Agenda una demo y conoce cómo NovaSec GRC integra IA con gobernanza real