ESG en México: qué es y qué debe reportar tu empresa
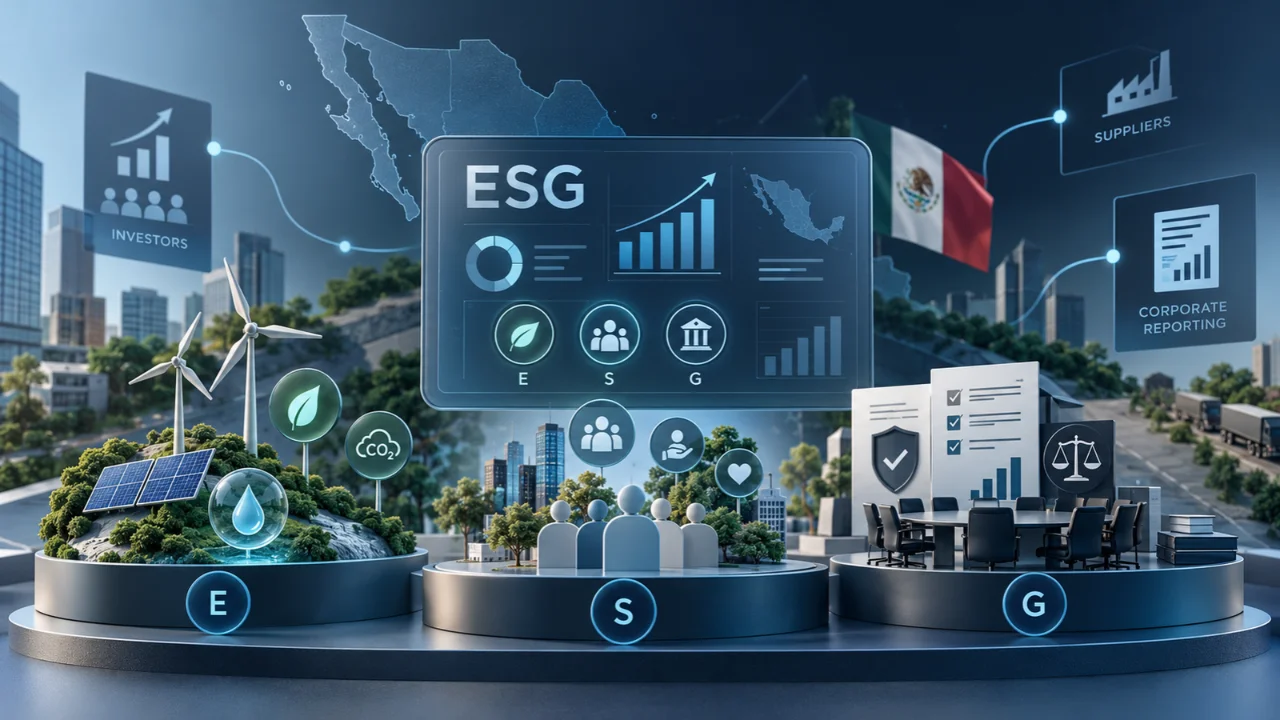
El ESG mide criterios ambientales, sociales y de gobernanza, y en México ya presiona no solo a emisoras de la BMV sino a sus proveedores. Empieza con un diagnóstico de qué datos ya existen antes de construir el reporte completo.
Ciberseguridad: qué es y por qué debe integrarse a tu programa GRC
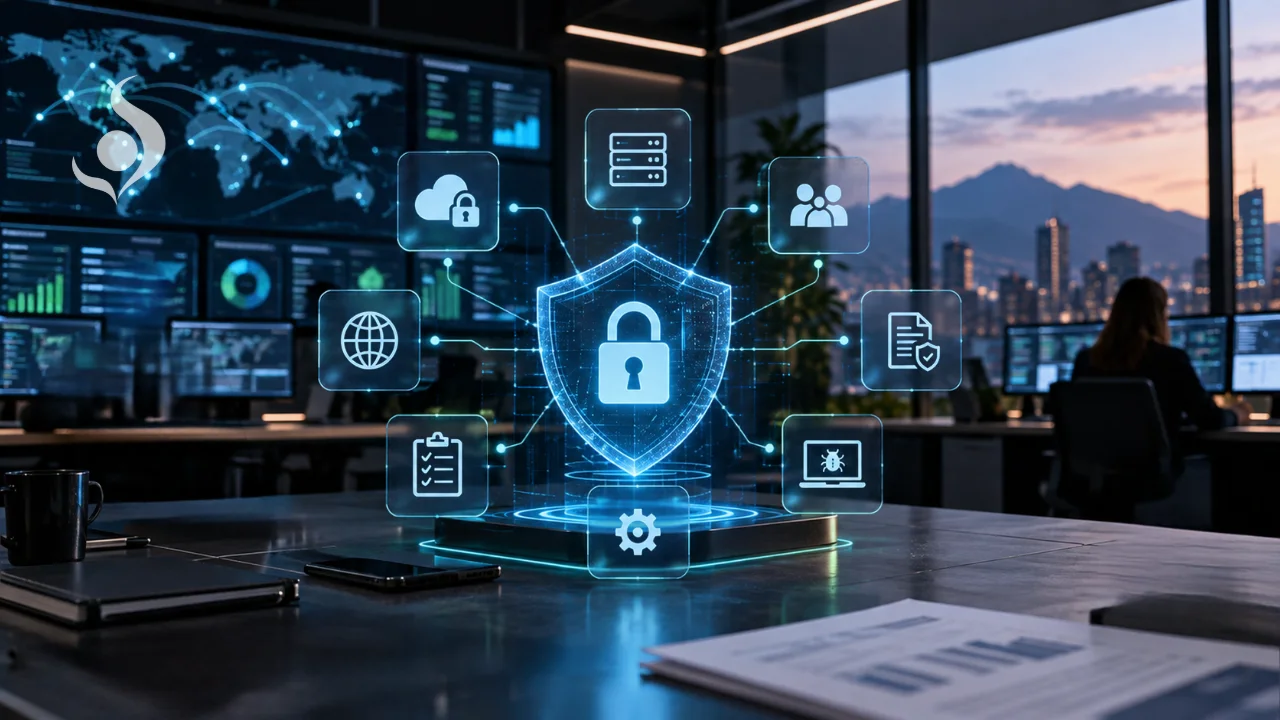
La ciberseguridad deja de ser un silo técnico cuando se integra al programa GRC de la empresa: inventario de activos, matriz de riesgo, controles documentados y reporte a junta con la misma disciplina que el resto de los riesgos corporativos.
REPSE: qué es y cómo cumplir con la subcontratación en México
El REPSE es obligatorio para prestar servicios especializados en México, y la empresa contratante debe verificar de forma continua que su proveedor esté registrado y al corriente ante el SAT y el IMSS. Un GRC automatiza esa verificación y conserva la evidencia que protege al contratante.
NOM-035 y gestión de riesgos psicosociales: cómo documentar el cumplimiento
La NOM-035 en México obliga a identificar, prevenir y documentar los factores de riesgo psicosocial ante la STPS. El reto no es aplicar los cuestionarios, sino demostrar el cumplimiento con evidencia. Un GRC íntegra política, evaluaciones, medidas y seguimiento en un solo sistema trazable.
Hábeas data: qué es y cómo lo gestiona tu empresa en Colombia
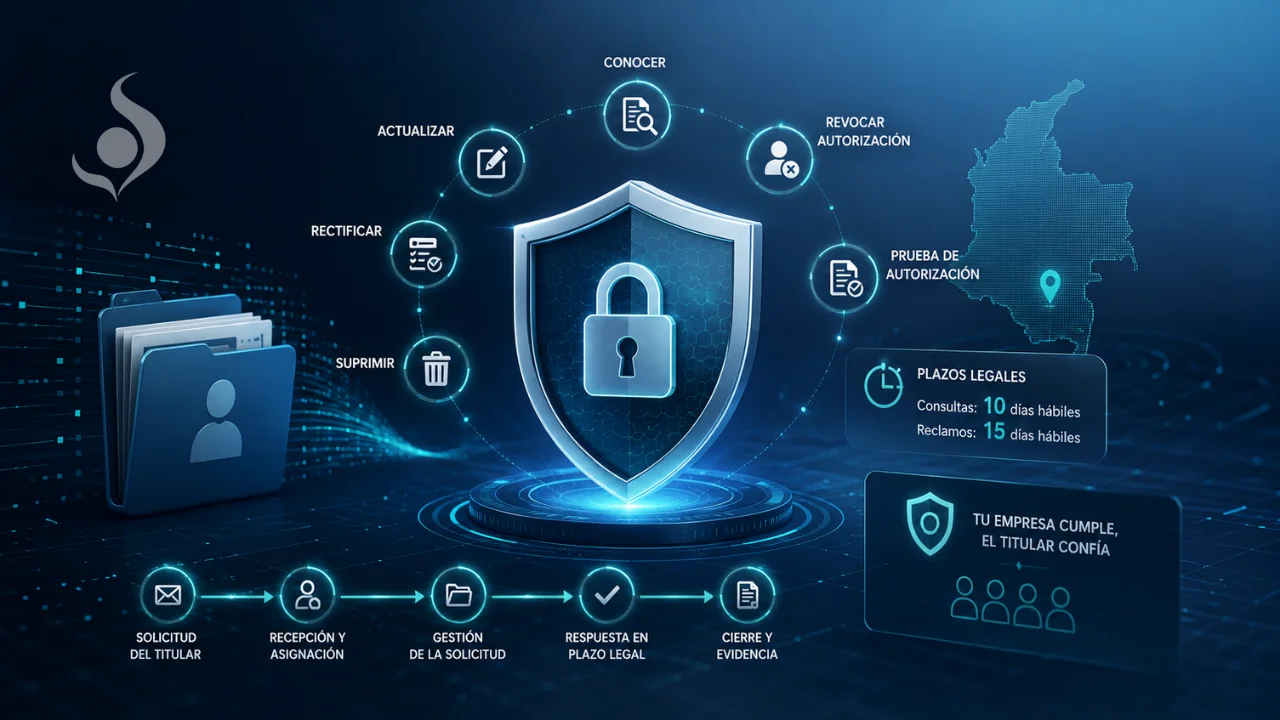
El hábeas data es el derecho de toda persona a conocer, actualizar, rectificar y suprimir sus datos personales. Tu empresa debe atender consultas en 10 días hábiles y reclamos en 15 días hábiles, con evidencia. Un GRC convierte cada solicitud en un proceso con responsable, plazo y trazabilidad ante la SIC.
Ley 1581 de 2012: guía completa de protección de datos personales en Colombia
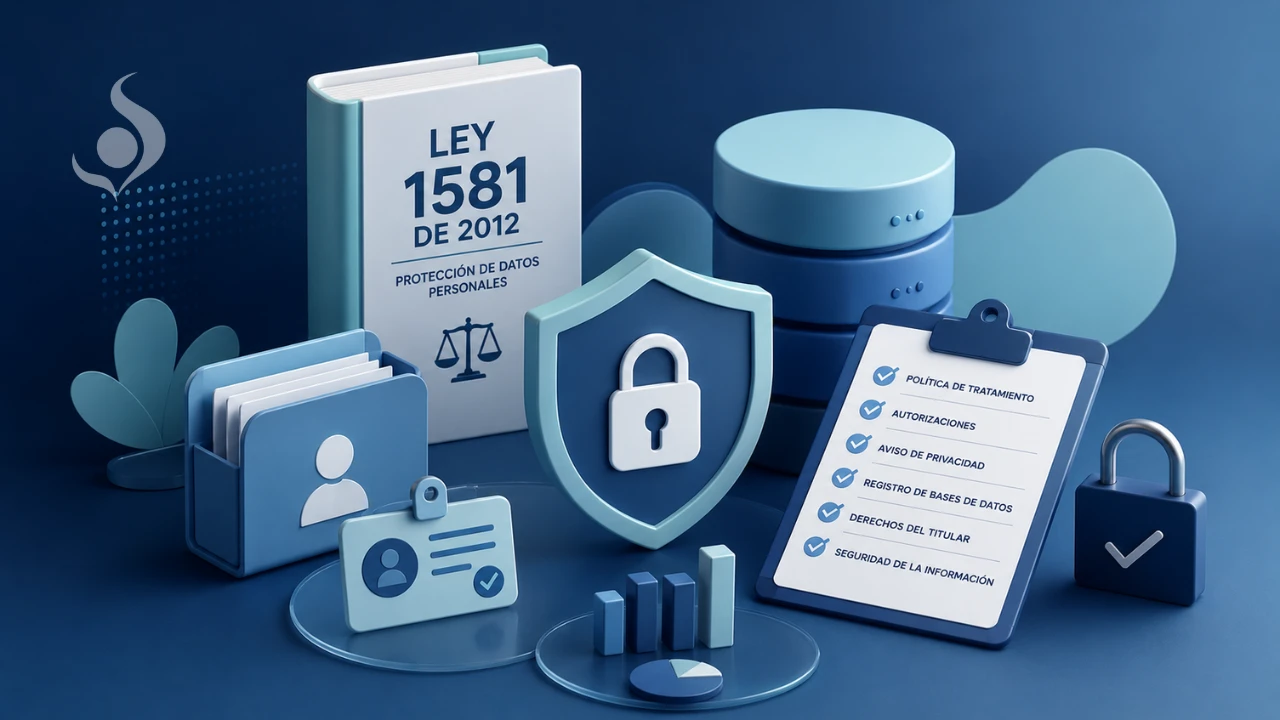
La Ley 1581 de 2012 es el régimen general de protección de datos personales en Colombia: aplica a toda organización que maneje datos, se basa en principios como finalidad y seguridad, otorga derechos al titular y exige política, autorizaciones, registro de bases (RNBD) y medidas de seguridad demostrables ante la SIC.
Auditoría interna: por qué cada hallazgo se convierte en un caos sin un GRC
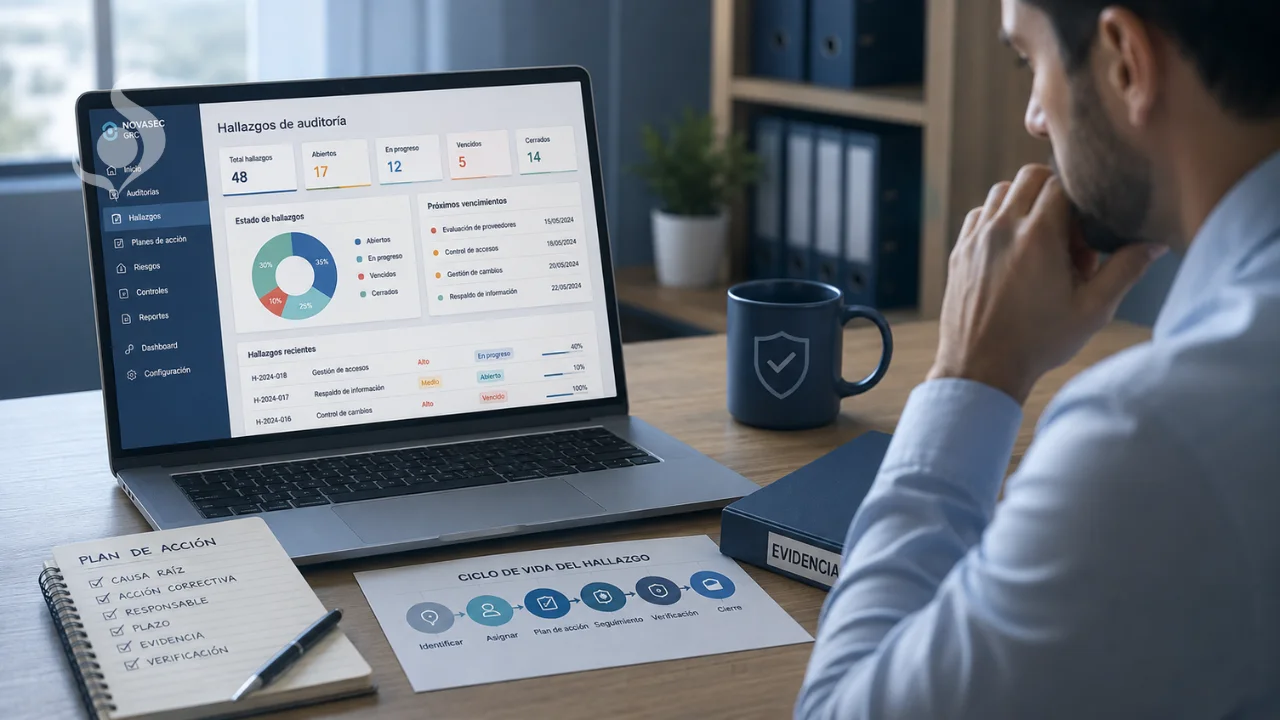
Hacer auditoría interna sin un GRC deja los hallazgos sin rastro: planes de acción que se diluyen, plazos que nadie vigila y hallazgos que vuelven a aparecer. Un GRC da a cada hallazgo un ciclo de vida controlado, con responsable, alertas, evidencia de cierre y vínculo con el riesgo de origen.
Tratamiento de datos personales: política y checklist de cumplimiento
El tratamiento de datos personales exige política publicada, autorización demostrable, aviso de privacidad, inscripción en el RNBD, seguridad, gestión de encargados y reporte de incidentes. Un GRC centraliza esa evidencia y la deja lista ante la SIC.
ISO 22301: Continuidad del negocio y el Análisis del Impacto al Negocio (BIA) que la sustenta
ISO 22301 es el estándar de continuidad del negocio. Su pieza clave es el BIA, que mide con RTO, RPO y MTPD qué procesos salvar primero. Sin BIA, el plan prioriza a ciegas. Un GRC mantiene el BIA vivo, conectado a los riesgos y verificable con pruebas reales.
10 señales de que tu organización necesita urgentemente una plataforma GRC
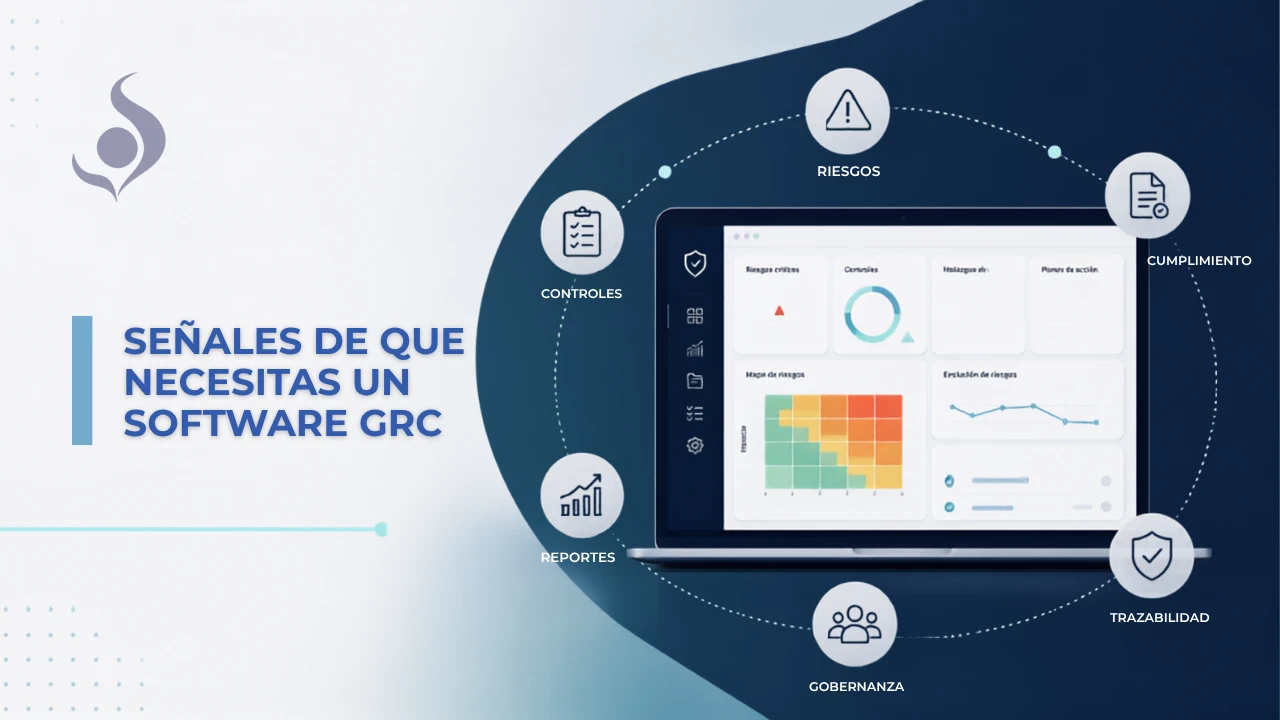
Estas son las señales de que necesitas un software GRC: información fragmentada, reportes que toman semanas, controles sin verificar y hallazgos que se repiten. Si marcas cuatro o más, el costo de no migrar ya superó al de hacerlo.
